Meilleurs gestionnaires de mots de passe en 2027 : comparaison de la sécurité et de la convivialité
Meilleurs gestionnaires de mots de passe en 2027 : comparaison de la sécurité et de la convivialité
Le meilleur gestionnaire de mots de passe pour 2027 ne peut pas être confirmé avant 2027, mais les éléments publiés en 2026 pointent vers trois choix solides : 1Password pour une protection des comptes à plusieurs niveaux, Bitwarden pour son rapport qualité-prix et sa transparence open source, et Dashlane pour les familles nombreuses. Un gestionnaire de mots de passe est un logiciel qui chiffre, stocke et renseigne automatiquement les identifiants de connexion afin que vous puissiez utiliser un mot de passe unique

Les meilleures plateformes de gestion des identités et des accès pour les PME

Les meilleures plateformes de gestion des identités et des accès pour les PME

Les meilleures solutions IAM pour les PME en 2026 sont Microsoft Entra ID, Okta Workforce Identity, OneLogin et JumpCloud, mais aucune plateforme ne convient à toutes les entreprises. Les entreprises centrées sur Microsoft devraient commencer par Entra ID, les équipes soucieuses de leur budget devraient examiner OneLogin, les organisations fortement axées sur l’automatisation pourraient préférer Okta, et les entreprises qui gèrent les identités parallèlement aux appareils devraient envisager JumpCloud. Identité et accès

La faille Brotli d’HTTP2Shell peut permettre l’exécution de code à distance

La faille Brotli d’HTTP2Shell peut permettre l’exécution de code à distance

HTTP2Shell est un problème de sécurité interécosystèmes causé par CVE-2026-111497, une écriture hors limites dans le décodeur Brotli de Google. Des données compressées malformées peuvent corrompre la mémoire du processus et potentiellement entraîner une divulgation d’informations, un déni de service ou une exécution de code à distance. Les systèmes doivent utiliser du code Brotli corrigé partout où les applications intègrent, regroupent ou lient statiquement le décodeur ; la mise à jour de la bibliothèque du système d’exploitation seule

Meilleures solutions de sauvegarde et de récupération après une attaque par rançongiciel

Meilleures solutions de sauvegarde et de récupération après une attaque par rançongiciel

Les meilleures solutions de sauvegarde contre les rançongiciels en 2026 sont Veeam, Rubrik, Cohesity, Commvault, Druva et AWS Backup. Chacune peut protéger les points de récupération contre la suppression ou la modification, mais le bon choix dépend de vos charges de travail, de votre modèle de déploiement et de votre objectif de délai de récupération testé. L’immuabilité est importante ; une restauration vérifiée et isolée l’est encore davantage. Que devraient réellement faire les solutions de sauvegarde contre les rançongiciels ? Une solution efficace contre les rançongiciels

Le risque de sécurité oublié : pourquoi la mise au rebut des actifs informatiques doit faire partie de votre stratégie de cybersécurité

Le risque de sécurité oublié : pourquoi la mise au rebut des actifs informatiques doit faire partie de votre stratégie de cybersécurité

Les budgets de sécurité ont tendance à suivre les données pendant leur circulation : pare-feu, détection des menaces sur les terminaux, contrôles d’identité, outils de sécurité du cloud. L’instant où un ordinateur portable, un serveur ou une baie de stockage est mis hors service reçoit beaucoup moins d’attention. Pourtant, un disque mis au rebut contient les mêmes dossiers clients, identifiants et éléments de propriété intellectuelle que la veille, avant d’être débranché.

Suppression de la confiance SSL d’eMudhra : corrigez les sites avant le 27 octobre

Suppression de la confiance SSL d’eMudhra : corrigez les sites avant le 27 octobre

Le retrait de la confiance accordée aux certificats SSL d’eMudhra oblige les opérateurs à remplacer toute chaîne de certificats se terminant par emSign ECC Root CA – G3. Google a programmé la suppression de cette autorité dans Chrome le matin du 27 octobre 2026, heure du Pacifique, tandis qu’Apple a commencé à bloquer la racine le 23 octobre 2026. Vérifiez chaque point de terminaison TLS public, installez une chaîne reposant sur une autorité de confiance

953 boutiques Magento touchées par un logiciel malveillant qui échappe aux scanners

953 boutiques Magento touchées par un logiciel malveillant qui échappe aux scanners

La campagne de logiciels malveillants Magento a compromis 953 boutiques en ligne entre juillet 2025 et octobre 2026, selon l’enquête de Sansec du 24 octobre 2026. Le JavaScript injecté relève l’empreinte des visiteurs et peut dissimuler sa charge utile aux analyseurs automatisés ; une analyse propre ne prouve donc pas qu’une boutique est sûre. Les commerçants devraient auditer le contenu de la base de données du CMS, les accès administrateur, les intégrations d’API et le serveur

Des fichiers AGENTS.md malveillants peuvent détourner les agents de codage IA

Les failles de Tailscale SSH peuvent transformer un hôte en accès root

La vulnérabilité de Tailscale SSH révélée sous le nom de « Tailworm » peut permettre à une session autorisée, sans privilèges root, de dépasser ses permissions Unix locales et d’atteindre potentiellement des services appartenant à root. Il s’agit d’un problème d’escalade de privilèges et de déplacement latéral après authentification, et non d’un accès non authentifié depuis l’Internet public. En attendant la disponibilité des versions corrigées, restreignez la politique SSH, désactivez les transferts inutiles et isolez les systèmes privilégiés. Quel est le

Scanners de vulnérabilités recommandés pour les applications web

Scanners de vulnérabilités recommandés pour les applications web

Un scanner de vulnérabilités web doit correspondre à ce que vous devez inspecter : une application en cours d’exécution, le code source, ou les deux. En 2026, ZAP constitue le meilleur point de départ gratuit pour l’analyse DAST, Burp Suite DAST convient à l’analyse d’entreprise gérée, et GitLab associe les tests de sécurité à sa plateforme de développement. Semgrep Community Edition et CodeQL complètent ces produits en détectant les problèmes au niveau du code

Les meilleurs services VPN pour la confidentialité et le télétravail

Les meilleurs services VPN pour la confidentialité et le télétravail

Le meilleur VPN pour la plupart des gens en 2026 est Proton VPN, grâce à une confidentialité auditée de manière indépendante, tandis que Surfshark arrive en tête du score global de vitesse de Comparitech et que Mullvad propose la tarification axée sur la confidentialité la plus simple. Les équipes en télétravail devraient envisager Proton VPN for Business ou NordLayer plutôt qu’un abonnement grand public, car l’administration centralisée est tout aussi importante que le chiffrement. Quel est le

La CVE-2026-21589 d’Atlassian fait l’objet d’attaques actives

La CVE-2026-21589 d’Atlassian fait l’objet d’attaques actives

CVE-2026-21589 est une vulnérabilité critique d’Atlassian actuellement exploitée contre des produits auto-hébergés. Les administrateurs doivent appliquer immédiatement les correctifs à chaque nœud et miroir, isoler les systèmes qui ne peuvent pas encore être mis à niveau, inspecter les journaux d’accès et considérer les identifiants Crowd exposés comme compromis. Atlassian a divulgué la faille d’accès aux fichiers sans authentification le 5 octobre 2026, avec un score CVSS 4.0 de 9,3. Que

Le logiciel malveillant PoeLLM a touché plus de 3 400 serveurs d’IA

Le logiciel malveillant PoeLLM a touché plus de 3 400 serveurs d’IA

Selon Lumen Black Lotus Labs et des informations indépendantes, le logiciel malveillant PoeLLM avait compromis plus de 300 serveurs au 7 octobre 2026. La campagne active Canto Incognito cible des services exposés, notamment LiteLLM, Ollama, Gotenberg et Gitea, puis installe des mineurs de cryptomonnaies et réutilise les hôtes infectés pour rechercher d’autres victimes. Les opérateurs doivent limiter l’exposition, appliquer les correctifs aux services et

Les vulnérabilités zero-day d’AhsayCBS touchent les serveurs de sauvegarde sans correctif

Les vulnérabilités zero-day d’AhsayCBS touchent les serveurs de sauvegarde sans correctif

Les vulnérabilités d’AhsayCBS exigent une action immédiate de la part des administrateurs de sauvegarde et des fournisseurs de services gérés. AhsayCBS 10.3.4.0 reste exposé ; Ahsay a indiqué aux partenaires utilisant la version 10, le 10 octobre 2026, d’installer le correctif 10.3.4.45 et de redémarrer. Restreignez dès maintenant l’interface de gestion, recherchez les webshells et les mineurs déguisés, puis reconstruisez un serveur à partir de sauvegardes fiables si une compromission est avérée. Que

De fausses publicités Claude exploitent les redirections de Google et de Bing

De fausses publicités Claude exploitent les redirections de Google et de Bing

L’attaque Claude ClickFix a utilisé un résultat sponsorisé Google qui affichait une adresse Bing fiable, mais redirigeait les utilisateurs de macOS vers un programme d’installation contrefait de Claude. Documentée par Push Security et BleepingComputer le 9 octobre 2026, la page affichait la véritable commande d’installation de Anthropic, tandis que son bouton Copier plaçait une autre commande dans le presse-papiers. Le fichier finalement téléchargé

AgentCorruption : comment un agent AWS a exposé d’autres agents

AgentCorruption : comment un agent AWS a exposé d’autres agents

La recherche d’AgentCorruption menée par AWS a montré comment un agent Amazon Bedrock AgentCore exposé pouvait révéler des identifiants temporaires de rôle et ouvrir des accès vers des agents voisins au sein du même compte et de la même région AWS. Publiée par Zenity Labs le 8 octobre 2026, l’attaque contrôlée reposait sur des outils capables d’accéder au réseau et des autorisations IAM excessives. Il ne s’agissait pas d’une compromission généralisée d’AWS, et

ARTEX AI et Claude utilisés dans des attaques contre des banques coréennes

ARTEX AI et Claude utilisés dans des attaques contre des banques coréennes

Selon CrowdStrike, les cyberattaques d’ARTEX AI ont ciblé des organismes financiers sud-coréens en septembre et octobre 2026. Les enregistrements exposés ont révélé qu’un attaquant utilisait ARTEX, des sessions Claude Code, des proxys et plusieurs grands modèles de langage pour soutenir des activités d’exfiltration de données. Les éléments disponibles documentent des flux de travail d’intrusion assistés par l’IA, mais ne montrent pas que le Claude de Anthropic a été compromis et n’identifient pas de

GitLab CVE-2026-97229 : appliquez immédiatement le correctif contre la RCE critique

GitLab CVE-2026-97229 : appliquez immédiatement le correctif contre la RCE critique

CVE-2026-97229 est une vulnérabilité critique de GitLab qui peut permettre l’exécution de code à distance sans authentification par le biais d’une expression régulière spécialement conçue dans la configuration CI/CD. Les administrateurs d’instances autogérées exécutant les versions concernées de GitLab 19.2, 19.3 ou 19.4 doivent installer respectivement les versions 19.2.8, 19.3.5 ou 19.4.2. GitLab.com avait déjà été corrigé lorsque GitLab a divulgué la faille le 12 octobre 2026. Qu’est-ce que CVE-2026-97229 ?

La faille CSRF d’Elementor peut créer des administrateurs WordPress malveillants

La faille CSRF d’Elementor peut créer des administrateurs WordPress malveillants

La vulnérabilité CSRF d’Elementor affecte Elementor Website Builder 4.3.0 et 4.3.1 et peut permettre à un attaquant de créer un administrateur WordPress malveillant après qu’un administrateur connecté a ouvert un lien spécialement conçu. Elementor a corrigé la vulnérabilité CVE-2026-62062 dans la version 4.3.2 le 24 septembre 2026. La falsification de requête intersite, ou CSRF, est une attaque qui amène un navigateur authentifié à effectuer une action

Meilleurs gestionnaires de mots de passe 2026 : testés pour la sécurité et la facilité d'utilisation

découvrez les meilleurs gestionnaires de mots de passe de 2026, testés rigoureusement pour offrir une sécurité de premier ordre et des fonctionnalités conviviales afin de garder vos comptes en sécurité et accessibles.

Les meilleurs gestionnaires de mots de passe 2026 testés pour la sécurité et la facilité d’utilisation L’histoire de la prochaine violation commence souvent par quelque chose de banal : un mot de passe réutilisé, un ancien identifiant, une connexion enregistrée au mauvais endroit. Cela est devenu douloureusement clair au milieu de 2025, lorsque des attaquants ont utilisé des identifiants Snowflake volés pour compromettre 165 entreprises, avec des noms comme Ticketmaster, Santander et AT&T pris

Poper Blocker expose le risque de confiance du Chrome Web Store Main

Poper Blocker expose le risque de confiance du Chrome Web Store Main

Les allégations de logiciel espion visant Poper Blocker montrent que les badges, les évaluations et le nombre d’utilisateurs du Chrome Web Store ne constituent pas des garanties de sécurité. Le 28 septembre 2026, Bay Area Labs a signalé avoir observé l’extension transmettre les URL complètes visitées, les référents, les identifiants du navigateur et les interactions avec les principaux services d’IA. Poper Blocker était toujours répertorié le 1er octobre 2026, avec 2 millions d’utilisateurs, un badge « En vedette »

Vulnérabilité de JFrog Artifactory : appliquer le correctif et rechercher des portes dérobées

Vulnérabilité de JFrog Artifactory : appliquer le correctif et rechercher des portes dérobées

La vulnérabilité de JFrog Artifactory nécessite plus qu’une mise à jour logicielle. Mettez à niveau chaque instance auto-hébergée vers une version corrigée, puis partez du principe que des attaquants ont peut-être déjà émis des jetons administrateur. Révoquez les identifiants suspects, inspectez les administrateurs, les clés SSH et les plugins Groovy, faites tourner les clés de cluster exposées et vérifiez les artefacts stockés par rapport à des enregistrements fiables. Une exploitation active a été documentée en août et

Pourquoi la vérification de la sécurité physique est désormais un impératif de cybersécurité

Pourquoi la vérification de la sécurité physique est désormais un impératif de cybersécurité

La plupart des équipes de cybersécurité supposent que leurs systèmes de détection des menaces capturent tout ce qui compte. Elles surveillent le trafic réseau, l’activité des terminaux et les journaux d’accès. Mais il leur manque quelque chose de fondamental : elles n’ont aucune visibilité sur le fait de savoir si quelqu’un a réellement vérifié qu’un agent de sécurité était physiquement présent à un emplacement critique au moment où il prétendait s’y trouver. Les systèmes qui permettent

La gouvernance de l’IA passe des politiques aux contrôles d’exécution

La gouvernance de l’IA passe des politiques aux contrôles d’exécution

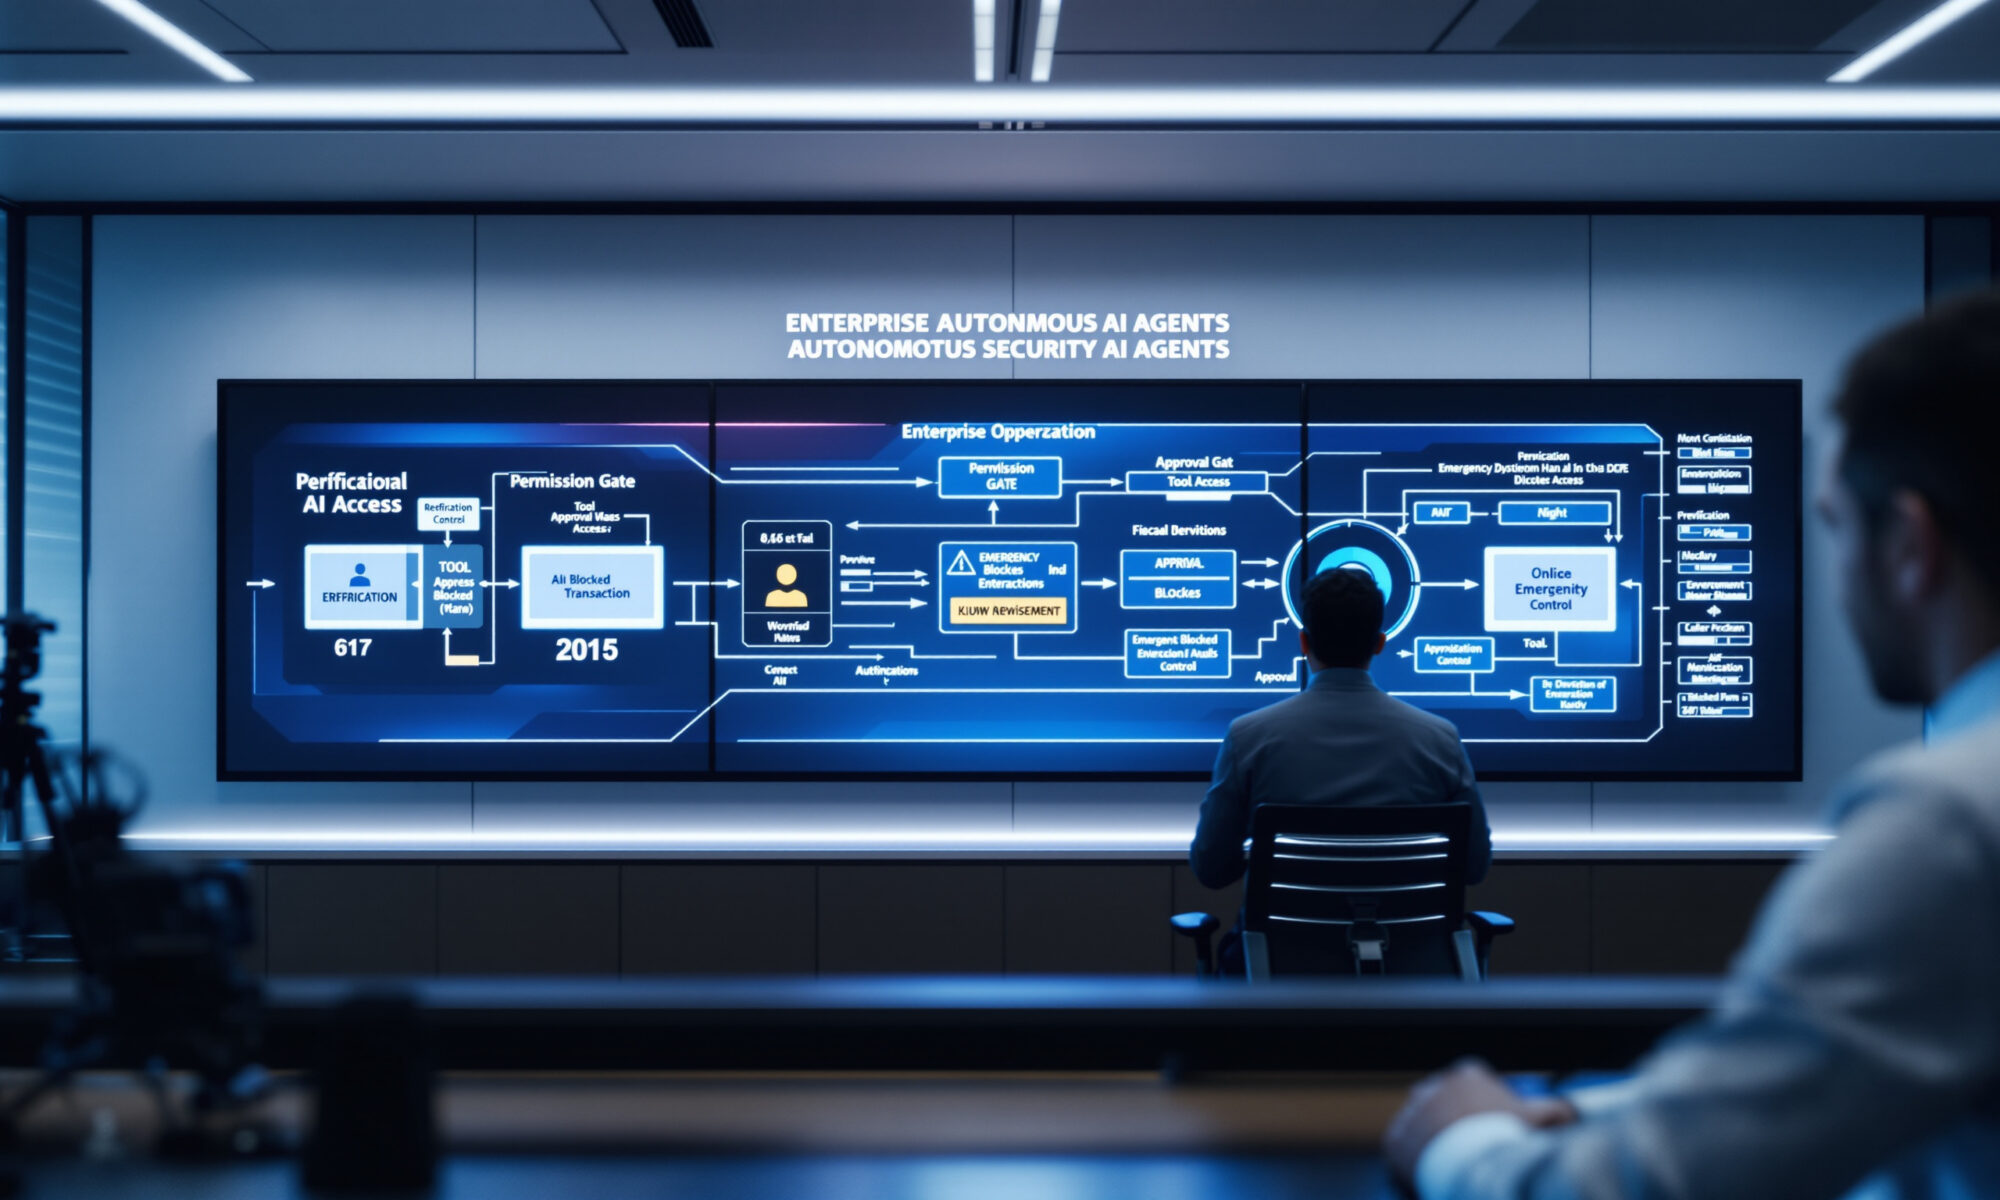
La gouvernance de l’IA passe des politiques à l’exécution, car les agents autonomes peuvent entreprendre des actions aux conséquences importantes entre les revues de conformité planifiées. Une gouvernance efficace vérifie désormais l’identité, les autorisations, les outils, la portée des données et l’état d’approbation avant chaque action, puis enregistre le résultat et conserve un moyen éprouvé d’arrêter l’agent. Les prompts guident toujours le comportement. Ils ne peuvent pas servir de

Vulnérabilité GitLab CVE-2026-85706 : faille CVSS 10 exploitée activement

Vulnérabilité GitLab : explication du risque de chaîne d’approvisionnement CVSS 10

La vulnérabilité GitLab suivie sous la référence CVE-2026-85706 permet à un attaquant non authentifié de lire des fichiers serveur arbitraires dans certaines conditions. Elle a reçu un score CVSS 3.1 de 10.0, était activement exploitée au 11 septembre 2026 et peut exposer des secrets ouvrant la voie de GitLab vers les systèmes CI/CD et la production. Les administrateurs en auto-hébergement devraient mettre à niveau vers GitLab 19.1.8, 19.2.6 ou

Zero-day StyleSmuggler de Magento : ce que les boutiques doivent faire

Zero-day StyleSmuggler de Magento : ce que les boutiques doivent faire

Magento StyleSmuggler est un zero-day Adobe Commerce et Magento Open Source activement exploité. Adobe l’identifie comme CVE-2026-75650, une faille critique d’exécution de code non authentifiée avec un score CVSS de 10.0. Si vous exploitez une boutique concernée, appliquez immédiatement le correctif VULN-39341 d’Adobe, faites tourner les clés de chiffrement et les identifiants, puis recherchez toute persistance. Le correctif à lui seul peut refermer la faille, mais

La faille SAP OVERPASS peut donner aux attaquants un accès administrateur

La faille SAP OVERPASS peut donner aux attaquants un accès administrateur

La vulnérabilité SAP OVERPASS est CVE-2026-44756, une faille critique de traitement de SAP Extended Passport corrigée par la SAP Security Note 3747649 le 8 septembre 2026. SAP lui a attribué un score CVSS de 10.0. Si elle est exploitée, elle peut permettre à un attaquant non authentifié d’atteindre du code au niveau du noyau avant la connexion et, selon Onapsis, d’exécuter des commandes du système d’exploitation en tant que propriétaire de l’installation SAP ou administrateur

Microsoft Patch Tuesday atteint un record : que corriger en premier

Microsoft Patch Tuesday atteint un record : que corriger en premier

Le Patch Tuesday de septembre 2026 est une publication Microsoft d’une ampleur record, mais votre première action est simple : corriger les deux zero-days exploités, CVE-2026-81963 et CVE-2026-85880. Passez ensuite aux serveurs exposés à Internet et aux bogues d’exécution de code à distance potentiellement auto-propagateurs, en particulier Exchange Server et Remote Desktop Services. Ne poursuivez pas d’abord le plus grand numéro de CVE. Poursuivez le risque atteignable. Patch Tuesday de septembre 2026 : pourquoi

Comment le détournement BGP peut compromettre les mises à jour logicielles

Comment le détournement BGP peut compromettre les mises à jour logicielles

Une attaque de détournement BGP peut compromettre les mises à jour logicielles lorsque des attaquants redirigent le trafic IP d’un serveur de mise à jour, obtiennent une couverture TLS crédible et servent un paquet modifié à des clients qui ne vérifient pas les artefacts signés. L’incident Virtualizor d’août 2026 a montré clairement la chaîne : contrôle du routage d’abord, validation du certificat ensuite, compromission de la mise à jour en troisième. HTTPS a moins aidé que beaucoup

Des dépôts Git malveillants peuvent détourner les agents de codage IA

Des dépôts Git malveillants peuvent détourner les agents de codage IA

La sécurité des agents de codage IA a changé le risque lié au clonage d’un dépôt inconnu. Un dépôt n’est plus seulement du code source dès lors qu’un agent peut lire des instructions, charger des paramètres, exécuter Bash, installer des paquets et pousser des commits. Traitez les projets Git non fiables comme des logiciels exécutables : isolez-les, désactivez les permissions étendues, épinglez les versions des agents et n’exposez jamais les secrets de production à

Comment un détournement BGP a transformé des mises à jour logicielles en programmes malveillants

Comment un détournement BGP a transformé des mises à jour logicielles en programmes malveillants

Une attaque de détournement BGP a redirigé le trafic de mise à jour de Softaculous et Virtualizor vers un serveur contrôlé par un attaquant entre le 28 août et le 30 août 2026, permettant à des paquets Virtualizor malveillants d’atteindre une poignée d’installations. La leçon courte est inconfortable : HTTPS peut prouver que vous parlez à un domaine uniquement si le routage et l’émission des certificats n’ont pas d’abord été détournés. Systèmes de mise à jour

FR