La vulnerabilidad de Tailscale SSH divulgada como «Tailworm» puede permitir que una sesión autorizada sin privilegios de root supere sus permisos locales de Unix y alcance potencialmente servicios propiedad de root. Es un problema de escalada de privilegios y movimiento lateral posterior a la autorización, no de acceso no autenticado desde Internet pública. Hasta que lleguen versiones corregidas, restrinja la política de SSH, desactive el reenvío innecesario y aísle los sistemas privilegiados.
¿Qué es la vulnerabilidad de Tailscale SSH?
La vulnerabilidad de Tailscale SSH es un conjunto de fallos posteriores a la autorización que pueden permitir que una sesión SSH aprobada realice operaciones privilegiadas sobre sockets Unix a través del servicio tailscaled . Un atacante debe controlar previamente una identidad o un dispositivo autorizado por la política de Tailscale SSH para alcanzar el equipo objetivo.
La investigadora de seguridad Erica Windisch publicó la divulgación de Tailworm el 25 de octubre de 2026, tras una evaluación de Cyberdione Labs realizada del 22 al 24 de octubre de 2026. La investigación enumeró 11 hallazgos relacionados con Tailscale SSH, Serve y Funnel, conectores de aplicaciones, DERP y el servidor de control autoalojado headscale.
La distinción entre acceso y escalada es importante. La documentación de Tailscale indica que una conexión SSH necesita alcance de red y una regla SSH que autorice el origen, el destino y los usuarios locales permitidos. Tailworm no elimina esas barreras; puede hacer que la sesión resultante sea más potente de lo que pretendían los diseñadores de la política.
Tailscale acknowledged on October 25, 2026, that some SSH sessions involving Unix privileges and forwarding could do more than the configured local user should be allowed to do. The company began remediation but did not recommend that every cliente shut down Tailscale SSH.
¿Cómo puede un equipo autorizado obtener alcance a nivel de root?
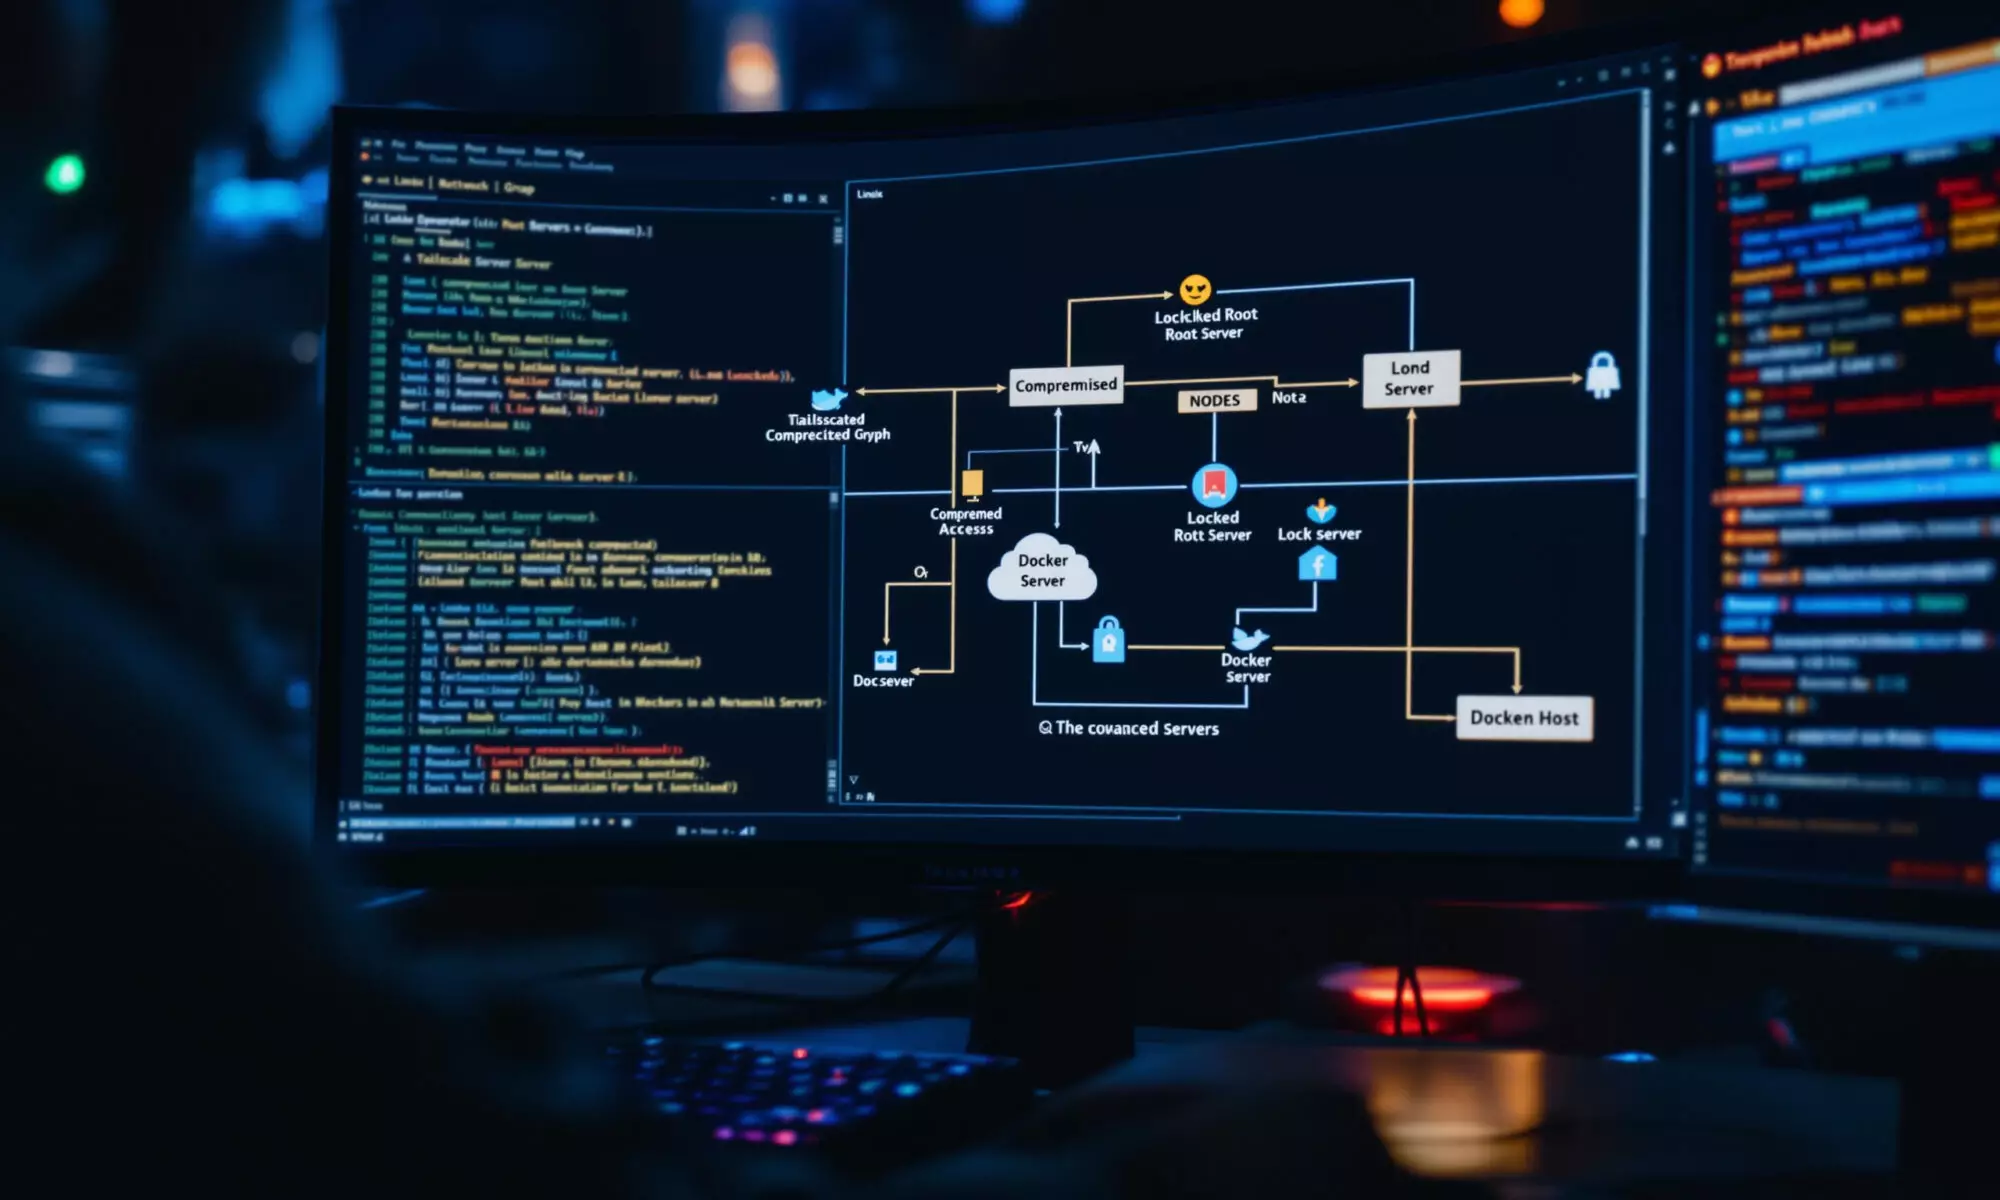
La vulnerabilidad de Tailscale SSH puede atravesar un límite de privilegios local cuando el reenvío SSH solicita al proceso privilegiado tailscaled que interactúe con un socket Unix. Tailworm informó de que una condición de carrera entre la comprobación y el uso podría redirigir esa operación hacia servicios propiedad de root, incluidos Docker y la API de control local de Tailscale.
El reenvío de sockets Unix suele ser útil porque transporta conexiones a través de una sesión SSH. El peligro aparece cuando la operación de reenvío se ejecuta con los privilegios de root del demonio en lugar de con los permisos del usuario autenticado. Una cuenta restringida podría entonces interactuar con un servicio que no podría abrir directamente.
El acceso a Docker es especialmente sensible. En un equipo Linux convencional, el control del demonio de Docker suele permitir crear un contenedor con archivos del equipo anfitrión u otros recursos privilegiados montados en su interior, lo que puede convertirse en una vía indirecta hacia el control a nivel de root. El informe de Tailworm describió la ruta de redirección del socket, aunque a 27 de octubre de 2026 no se había publicado una reproducción técnica independiente.
La divulgación también informó de una cadena de laboratorio que capturó una clave de inscripción de dispositivo e intentó añadir un nodo malicioso. Según el relato de la investigadora del 25 de octubre de 2026, la inscripción se completó cuando Tailnet Lock estaba desactivado, pero no pudo completarse cuando estaba activado.
Esto se parece a otros fallos en los que un componente de confianza amplía silenciosamente la autoridad de una identidad. La misma lección defensiva aparece en el análisis de la exposición de privilegios entre agentes en AWS AgentCore: la autenticación por sí sola no demuestra que todas las acciones posteriores se ejecuten con los permisos previstos por quien realiza la llamada.
¿Qué versiones de Tailscale y headscale se probaron?
Cyberdione Labs tested Tailscale 1.104.2 and headscale 0.29.5 during October 22–24, 2026. As of October 27, 2026, no Tailworm-specific CVE, final security bulletin, or numbered fixed release was visible publicly, although the researcher said relevant privilege-separation changes had reached desarrollo branches.
| Producto | Versión o estado | Exposición de reenvío comunicada | Estado de la corrección pública |
|---|---|---|---|
| Cliente de Tailscale | 1.104.2, publicada el 21 de octubre de 2026 | El reenvío de sockets Unix puede superar los privilegios del usuario autenticado | No se había identificado ninguna corrección numerada de Tailworm a 27 de octubre de 2026 |
| headscale | 0.29.5, probada del 22 al 24 de octubre de 2026 | La investigadora informó de que no existía ningún control de política para desactivar el reenvío | No se había identificado ninguna corrección numerada de Tailworm en la investigación facilitada a 27 de octubre de 2026 |
| Ramas de desarrollo de Tailscale | Actividad del repositorio observada los días 26 y 27 de octubre de 2026 | Los cambios tenían como objetivo ejecutar las operaciones reenviadas sobre sockets Unix como el usuario autenticado | Aún no era una versión numerada, según la investigadora el 27 de octubre de 2026 |
Tailscale 1.104.2 era la versión numerada del cliente disponible cuando se realizó la evaluación. Según el registro de cambios de Tailscale del 21 de octubre de 2026, esa versión solucionaba un problema independiente relacionado con certificados TLS; sus notas de versión no describían una corrección de Tailworm.
La actividad del repositorio del 26 de octubre de 2026 incluía pruebas ampliadas de Tailscale SSH y trabajos destinados a ejecutar las operaciones reenviadas sobre sockets Unix como el usuario autenticado en lugar de como root. Los commits de desarrollo son alentadores, pero no sustituyen a una versión compatible con avisos definitivos e instrucciones de actualización.
Los fallos anteriores no deben confundirse con esta divulgación. El registro de cambios de Tailscale de julio de 2026 documentó problemas de SSH independientes relacionados con el acceso privilegiado a sockets Unix, una elusión del control de acceso basada en UID numérico y el acceso root mediante un nombre de usuario que comienza por un guion; las correcciones se distribuyeron en las versiones 1.98.9 y 1.98.10.
¿Hasta qué punto es grave el riesgo de movimiento lateral?
La vulnerabilidad de Tailscale SSH es más grave en tailnets donde una identidad o un dispositivo puede conectarse por SSH a muchos equipos y el reenvío sigue disponible. La investigadora informó de una propagación en laboratorio inferior a un segundo por cada salto alcanzable según la política, pero a 25 de octubre de 2026 no se habían comunicado ataques en producción.
Un cálculo concreto muestra por qué son importantes las concesiones amplias. Si un nodo comprometido puede atravesar una cadena lineal de 20 equipos alcanzables al ritmo de laboratorio comunicado, inferior a un segundo por salto, las 19 transiciones podrían finalizar teóricamente en menos de 19 segundos. Es una extrapolación, no una medición de producción; los retrasos de autenticación, las condiciones de los equipos y la configuración de la política pueden cambiar el resultado.
La investigadora también afirmó que las concesiones SSH individuales de origen a destino detuvieron la propagación lateral en el laboratorio. Las reglas amplias, como permitir que un grupo de administradores alcance una etiqueta de servidor completa, crean más rutas posibles que las concesiones limitadas entre un único origen de gestión y una única clase de destino.
Honestly, calling Tailworm a generic VPN compromise obscures the useful security lesson. The more accurate model is identity-assisted lateral movement: a trusted starting point crosses policy-approved connections, then attempts to escape the Unix permissions assigned at each destination.
Este patrón también explica por qué el compromiso de servidores puede propagarse rápidamente incluso sin un fallo de inicio de sesión expuesto a Internet. Los incidentes recientes relacionados con malware dirigido contra miles de servidores de IA y fallos sin parchear en servidores de copias de seguridad muestran el coste operativo de permitir que un único plano de gestión alcance demasiados sistemas de alto valor.
¿Cómo se reduce el riesgo de la vulnerabilidad de Tailscale SSH?
Las directrices temporales de Tailscale de octubre de 2026 recomendaban restringir el acceso SSH, eliminar el reenvío innecesario, añadir el modo de comprobación y aplicar reglas más estrictas a los sistemas sensibles. Los administradores pueden establecer TS_SSH_DISABLE_FORWARDING=1 y reiniciar tailscaled para desactivar el reenvío SSH sin desactivar por completo Tailscale SSH.
Utilice los siguientes controles en orden de prioridad mientras espera una versión corregida numerada:
- Desactive el reenvío allí donde no sea necesario. Establezca
TS_SSH_DISABLE_FORWARDING=1en el entorno del demonio y reinicietailscaled. Confirme la configuración mediante su proceso habitual de configuración y gestión de servicios, en lugar de asumir que el reinicio la ha conservado. - Sustituya las concesiones SSH amplias por rutas explícitas. Limite cada identidad de origen o dispositivo de administración a los destinos y cuentas locales necesarios para su función. Evite conceder a un grupo grande de usuarios acceso a todos los servidores que tengan una etiqueta compartida.
- Separe los destinos privilegiados. Coloque los hosts Docker, las máquinas del plano de control, los servicios de inscripción y los sistemas que almacenen credenciales reutilizables detrás de una política más restrictiva que la de los servidores de aplicaciones ordinarios.
- Active el modo de comprobación como otra barrera de autenticación. La documentación de Tailscale de 2026 indica que la reautenticación suele ser válida durante 12 horas, salvo que se configure un periodo de comprobación diferente. El modo de comprobación no corrige la escalada de privilegios, así que no lo considere la solución principal.
- Revise la confianza de los dispositivos y Tailnet Lock. Elimine los dispositivos obsoletos, rote las credenciales reutilizables expuestas y verifique qué administradores pueden firmar nodos. Tailnet Lock bloqueó la inscripción final del nodo fraudulento en la cadena de laboratorio comunicada el 25 de octubre de 2026.
- Planifique una actualización rápida. Siga la página de investigación de Tailscale, los boletines de seguridad y el registro de cambios para localizar una versión numerada y, a continuación, pruebe e implemente la solución compatible en todos los clientes afectados.
El interruptor de reenvío es el control inmediato más sólido descrito por Tailscale, porque elimina la funcionalidad implicada en la ruta del socket Unix comunicada. Aunque rompe los túneles legítimos, resulta difícil justificar que se mantenga activado en hosts sensibles, a menos que pueda identificar la carga de trabajo que lo necesita.
Los operadores de headscale se enfrentan a un caso límite diferente. El autor de Tailworm comunicó el 25 de octubre de 2026 que headscale 0.29.5 carecía de un control de política para desactivar el reenvío, lo que podría hacer que las concesiones SSH fueran más amplias que las reglas equivalentes de Tailscale alojado. Los administradores deberían considerar restricciones SSH a nivel de host o retirar temporalmente las concesiones afectadas mientras confirman la corrección por parte del proyecto upstream.
¿Qué deberían supervisar los defensores mientras están pendientes las correcciones?
Los defensores deberían supervisar los cambios en las políticas SSH de Tailscale, la actividad de reenvío inesperada, el acceso a sockets Unix privilegiados, la inscripción de nodos nuevos y las conexiones inusuales entre hosts accesibles según la política. Dado que Tailworm requiere una accesibilidad autorizada, es más probable que las evidencias aparezcan en los registros de identidad, endpoint, demonio, Docker y plano de control que en el perímetro de Internet.
Comience por la identidad de origen. Determine qué usuario o dispositivo inició la sesión, qué destino y cuenta local permitía la regla SSH y si ese origen tenía un motivo operativo legítimo para conectarse. Después, inspeccione el destino en busca de acceso a sockets, actividad de Docker, reinicios del demonio, lecturas de credenciales y nuevas rutas SSH salientes.
Un error frecuente es comprobar únicamente los eventos de autenticación de Tailscale. La autenticación correcta puede parecer completamente normal porque el uso indebido comunicado ocurre después de la autorización. La correlación es importante: sitúe los registros de conexión de Tailscale junto a los registros de auditoría del sistema operativo, los eventos del motor de contenedores y el historial de inscripciones en la misma línea temporal.
Conserve las pruebas antes de reconstruir un host sospechoso. Una máquina comprometida puede contener material de inscripción reutilizable o credenciales que afecten a otros nodos, por lo que el aislamiento por sí solo podría no cerrar todas las vías. Rote los secretos expuestos, revoque los dispositivos innecesarios y vuelva a calcular la accesibilidad desde cada identidad afectada.
Preguntas frecuentes
¿Puede explotarse Tailworm desde la Internet pública?
Tailworm se comunicó el 25 de octubre de 2026 como un problema posterior a la autorización, no como un exploit de Internet pública no autenticado. El atacante necesita primero controlar un dispositivo o una identidad que la política de Tailscale permita utilizar para acceder al destino mediante Tailscale SSH.
¿El modo de comprobación de Tailscale corrige la escalada de privilegios?
El modo de comprobación de Tailscale no corrige el fallo comunicado en el límite de privilegios. Según la documentación de Tailscale de 2026, el modo de comprobación añade una reautenticación periódica, normalmente válida durante 12 horas o durante el periodo definido por el administrador.
¿Deberían los administradores desactivar completamente Tailscale SSH?
Tailscale no recomendó el apagado universal de Tailscale SSH el 25 de octubre de 2026. Los administradores deberían desactivar el reenvío innecesario, restringir la accesibilidad de las políticas y considerar la suspensión de Tailscale SSH en los sistemas especialmente sensibles hasta que esté disponible una versión corregida compatible.
¿Se asignó un CVE a los hallazgos de Tailworm?
No se observaba ningún CVE específico de Tailworm en la página pública de boletines de seguridad de Tailscale al comprobarla el 27 de octubre de 2026. La ausencia de un CVE no resuelve el riesgo comunicado; las organizaciones deberían seguir las actualizaciones de la investigación del proveedor y las notas de las versiones numeradas.