La vulnérabilité de Tailscale SSH divulguée sous le nom de « Tailworm » peut permettre à une session autorisée sans privilèges root de dépasser ses permissions Unix locales et d’atteindre potentiellement des services appartenant à root. Il s’agit d’un problème d’escalade de privilèges et de mouvement latéral après autorisation, et non d’un accès non authentifié depuis l’internet public. En attendant la publication de versions corrigées, restreignez la politique SSH, désactivez les transferts inutiles et isolez les systèmes privilégiés.
Qu’est-ce que la vulnérabilité de Tailscale SSH ?
La vulnérabilité de Tailscale SSH désigne un ensemble de failles postérieures à l’autorisation qui peuvent permettre à une session SSH approuvée d’effectuer des opérations privilégiées sur des sockets Unix via le service s’exécutant avec les privilèges root tailscaled . L’attaquant doit déjà contrôler une identité ou un appareil autorisé par la politique Tailscale SSH pour atteindre l’hôte cible.
La chercheuse en sécurité Erica Windisch a publié la divulgation de Tailworm le 25 octobre 2026, à la suite d’une évaluation menée par Cyberdione Labs du 22 au 24 octobre 2026. La recherche recensait 11 constatations concernant Tailscale SSH, Serve et Funnel, les connecteurs d’applications, DERP et le serveur de contrôle auto-hébergé headscale.
La distinction entre accès et escalade est importante. La documentation de Tailscale indique qu’une connexion SSH nécessite une accessibilité réseau ainsi qu’une règle SSH autorisant la source, la destination et les utilisateurs locaux autorisés. Tailworm ne supprime pas ces barrières ; il peut rendre la session qui en résulte plus puissante que ne le prévoyaient les concepteurs de la politique.
Tailscale acknowledged on October 25, 2026, that some SSH sessions involving Unix privileges and forwarding could do more than the configured local user should be allowed to do. The company began remediation but did not recommend that every client shut down Tailscale SSH.
Comment un hôte autorisé peut-il atteindre le niveau root ?
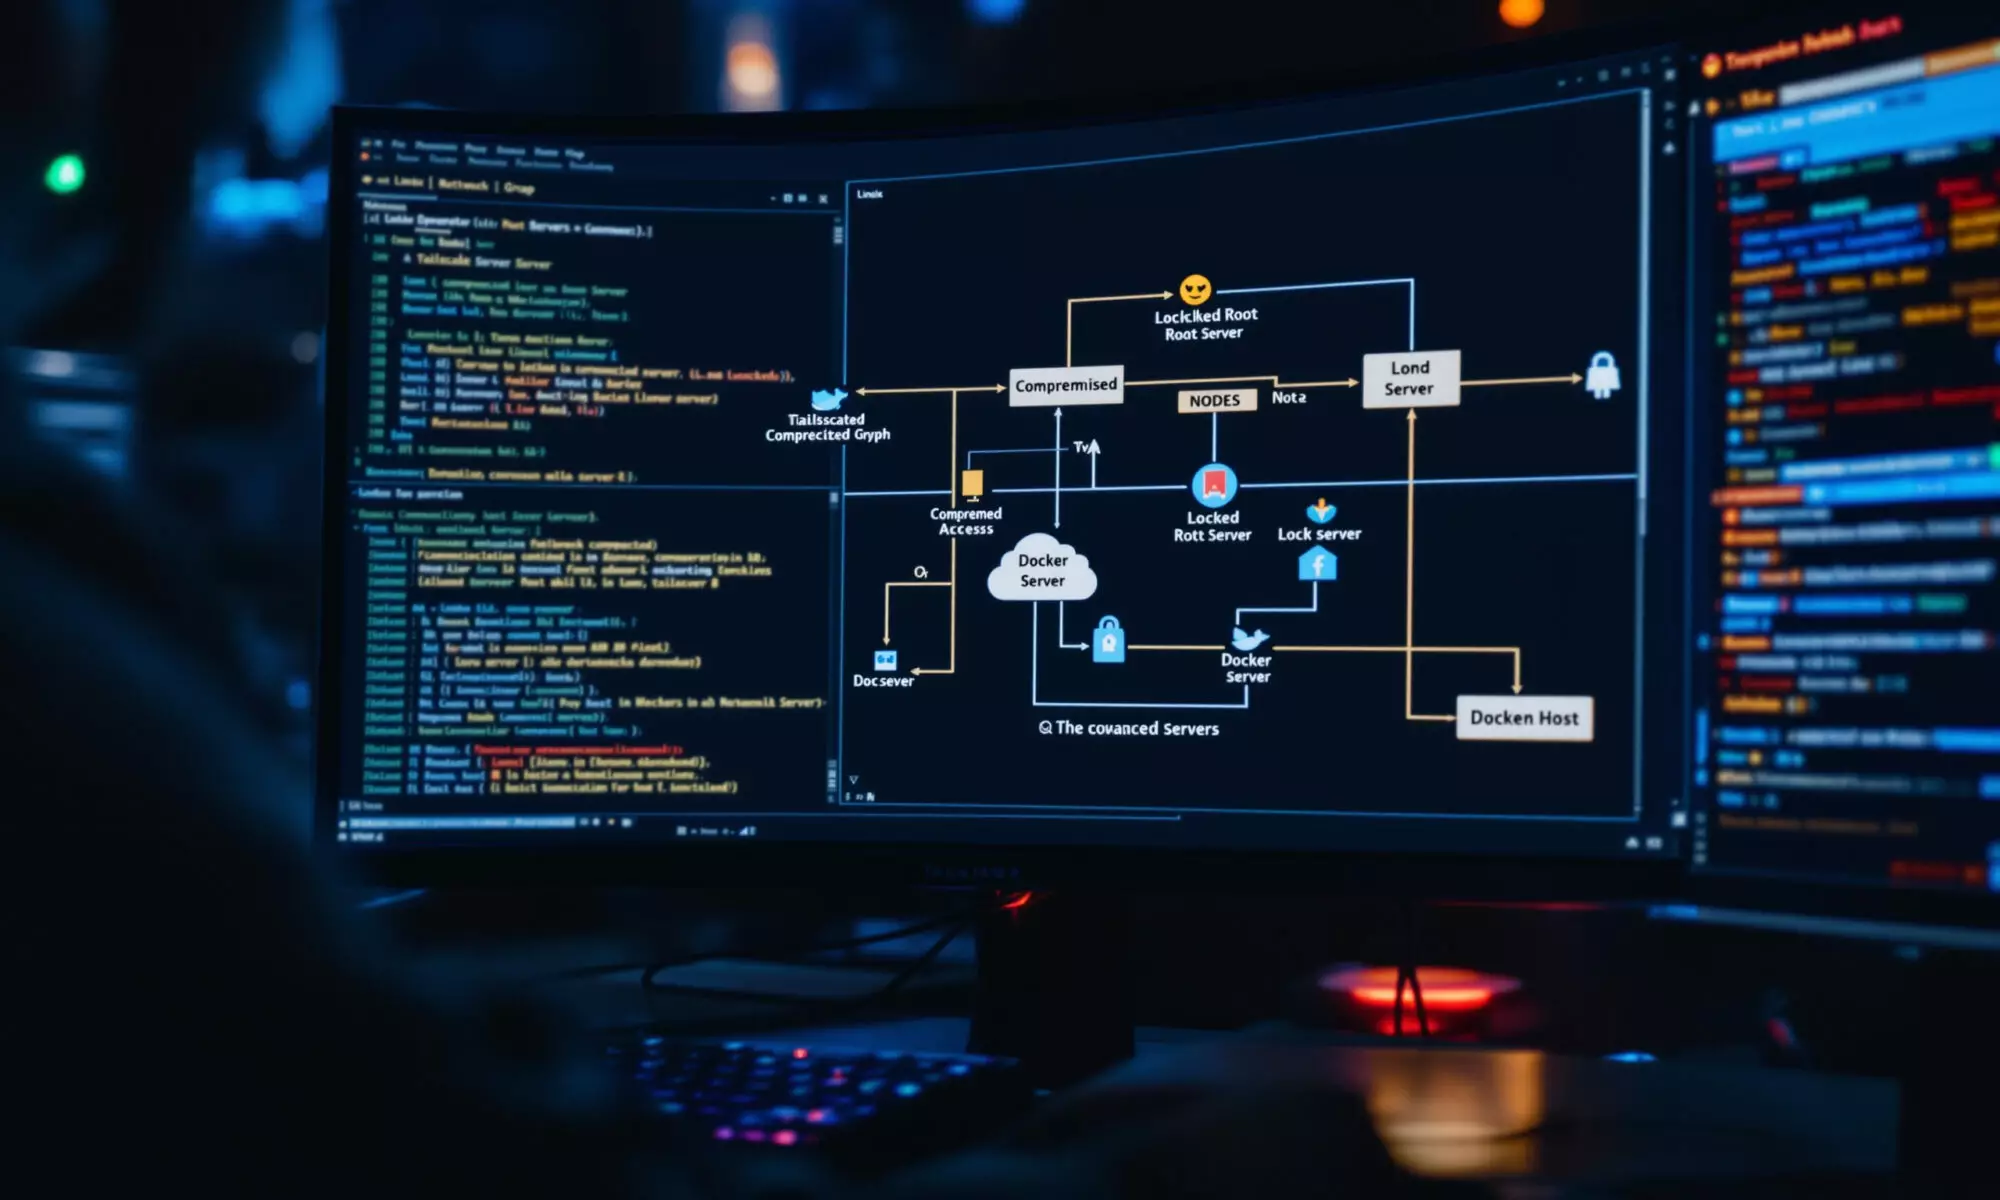
La vulnérabilité de Tailscale SSH peut franchir une frontière de privilèges locale lorsque le transfert SSH demande au processus privilégié tailscaled d’interagir avec un socket Unix. Tailworm a signalé qu’une condition de concurrence entre la vérification et l’utilisation pouvait rediriger cette opération vers des services appartenant à root, notamment Docker et l’API de contrôle locale de Tailscale.
Le transfert de sockets Unix est généralement utile, car il achemine les connexions via une session SSH. Le danger apparaît lorsque l’opération de transfert s’exécute avec les privilèges root du démon plutôt qu’avec les permissions de l’utilisateur authentifié. Un compte restreint peut alors interagir avec un service qu’il ne pourrait pas ouvrir directement.
L’accès à Docker est particulièrement sensible. Sur un hôte Linux conventionnel, le contrôle du démon Docker permet généralement de créer un conteneur dans lequel sont montés des fichiers de l’hôte ou d’autres ressources privilégiées, ce qui peut devenir une voie indirecte vers un contrôle au niveau root. Le rapport Tailworm décrivait le mécanisme de redirection du socket, même si aucune reproduction technique indépendante n’avait été publiée au 27 octobre 2026.
La divulgation signalait également une chaîne de laboratoire ayant capturé une clé d’inscription d’appareil et tenté d’ajouter un nœud malveillant. Selon le compte rendu de la chercheuse daté du 25 octobre 2026, l’inscription réussissait lorsque Tailnet Lock était désactivé, mais ne pouvait pas être menée à bien lorsque Tailnet Lock était activé.
Cela ressemble à d’autres défaillances dans lesquelles un composant de confiance élargit silencieusement l’autorité d’une identité. La même leçon défensive apparaît dans l’analyse de l’ exposition inter-agents aux privilèges dans AWS AgentCore: l’authentification seule ne prouve pas que chaque action en aval s’exécute avec les permissions prévues pour l’appelant.
Quelles versions de Tailscale et de headscale ont été testées ?
Cyberdione Labs tested Tailscale 1.104.2 and headscale 0.29.5 during October 22–24, 2026. As of October 27, 2026, no Tailworm-specific CVE, final security bulletin, or numbered fixed release was visible publicly, although the researcher said relevant privilege-separation changes had reached développement branches.
| Produit | Version ou état | Exposition liée au transfert signalée | État de la correction publique |
|---|---|---|---|
| Client Tailscale | 1.104.2, publiée le 21 octobre 2026 | Le transfert de sockets Unix peut dépasser les privilèges de l’utilisateur authentifié | Aucune correction numérotée de Tailworm identifiée au 27 octobre 2026 |
| headscale | 0.29.5, testée du 22 au 24 octobre 2026 | La chercheuse n’a signalé aucun contrôle de politique permettant de désactiver le transfert | Aucune correction numérotée de Tailworm identifiée dans la recherche fournie au 27 octobre 2026 |
| Branches de développement de Tailscale | Activité du dépôt observée les 26 et 27 octobre 2026 | Les modifications visaient à exécuter les opérations de transfert de sockets Unix en tant qu’utilisateur authentifié | Pas encore une version numérotée, selon la chercheuse au 27 octobre 2026 |
Tailscale 1.104.2 était la version client numérotée disponible au moment de l’évaluation. Selon le journal des modifications de Tailscale du 21 octobre 2026, cette version corrigeait un problème distinct lié aux certificats TLS ; ses notes de version ne décrivaient pas de correction de Tailworm.
L’activité du dépôt du 26 octobre 2026 comprenait des tests Tailscale SSH étendus et des travaux visant à exécuter les opérations de transfert de sockets Unix en tant qu’utilisateur authentifié plutôt qu’en tant que root. Les commits de développement sont encourageants, mais ils ne remplacent pas une version prise en charge accompagnée d’avis finaux et d’instructions de mise à niveau.
Les failles antérieures ne doivent pas être confondues avec cette divulgation. Le journal des modifications de Tailscale de juillet 2026 documentait des problèmes SSH distincts impliquant l’accès privilégié à des sockets Unix, un contournement du contrôle d’accès fondé sur l’UID numérique et un accès root via un nom d’utilisateur commençant par un tiret ; les correctifs ont été publiés dans les versions 1.98.9 et 1.98.10.
Quelle est la gravité du risque de mouvement latéral ?
La vulnérabilité de Tailscale SSH est particulièrement grave dans les tailnets où une même identité ou un même appareil peut se connecter en SSH à de nombreux hôtes et où le transfert reste disponible. La chercheuse a signalé une propagation en laboratoire en moins d’une seconde par saut accessible selon la politique, mais aucune attaque en production n’avait été signalée au 25 octobre 2026.
Un calcul concret montre pourquoi les autorisations étendues sont importantes. Si un nœud compromis peut parcourir une chaîne linéaire de 20 hôtes accessibles au rythme de laboratoire signalé de moins d’une seconde par saut, les 19 transitions pourraient théoriquement être terminées en moins de 19 secondes. Il s’agit d’une extrapolation, et non d’une mesure de production ; les délais d’authentification, les conditions des hôtes et la structure de la politique peuvent modifier le résultat.
La chercheuse a également indiqué que les autorisations SSH source-destination définies paire par paire empêchaient la propagation latérale en laboratoire. Les règles générales, telles qu’un groupe d’administrateurs pouvant atteindre l’ensemble d’une balise de serveurs, créent davantage de chemins possibles que des autorisations étroitement définies entre une source de gestion et une classe de destination.
Honestly, calling Tailworm a generic VPN compromise obscures the useful security lesson. The more accurate model is identity-assisted lateral movement: a trusted starting point crosses policy-approved connections, then attempts to escape the Unix permissions assigned at each destination.
Ce schéma explique également pourquoi la compromission d’un serveur peut se propager rapidement, même en l’absence de faille de connexion exposée sur internet. Des incidents récents impliquant des logiciels malveillants ciblant des milliers de serveurs d’IA et failles non corrigées de serveurs de sauvegarde montrent le coût opérationnel du fait de laisser un même plan de gestion atteindre trop de systèmes à forte valeur.
Comment réduire le risque lié à la vulnérabilité de Tailscale SSH ?
Les recommandations temporaires de Tailscale pour octobre 2026 consistaient à restreindre l’accès SSH, supprimer les transferts inutiles, ajouter le mode de vérification et appliquer des règles plus strictes aux systèmes sensibles. Les administrateurs peuvent définir TS_SSH_DISABLE_FORWARDING=1 et redémarrer tailscaled pour désactiver le transfert SSH sans désactiver complètement Tailscale SSH.
Utilisez les mesures suivantes dans l’ordre de priorité en attendant une version corrective numérotée :
- Désactivez le transfert là où il est inutile. Définissez
TS_SSH_DISABLE_FORWARDING=1dans l’environnement du daemon, puis redémarreztailscaled. Confirmez le paramètre via vos processus habituels de configuration et de gestion des services, plutôt que de supposer que le redémarrage l’a conservé. - Remplacez les autorisations SSH générales par des chemins explicites. Limitez chaque identité source ou appareil d’administration aux destinations et aux comptes locaux requis pour sa fonction. Évitez d’accorder à un groupe important d’utilisateurs l’accès à tous les serveurs portant une balise partagée.
- Séparez les destinations privilégiées. Placez les hôtes Docker, les machines du plan de contrôle, les services d’inscription et les systèmes contenant des identifiants réutilisables derrière une politique plus restrictive que celle des serveurs d’application ordinaires.
- Activez le mode de vérification comme barrière d’authentification supplémentaire. La documentation de Tailscale de 2026 indique que la réauthentification est normalement valide pendant 12 heures, sauf si une autre période de vérification est configurée. Le mode de vérification ne corrige pas l’escalade de privilèges ; ne le considérez donc pas comme le correctif principal.
- Examinez la confiance accordée aux appareils et Tailnet Lock. Supprimez les appareils obsolètes, renouvelez les identifiants réutilisables exposés et vérifiez quels administrateurs peuvent signer des nœuds. Tailnet Lock a bloqué l’inscription finale d’un nœud compromis dans la chaîne de laboratoire signalée le 25 octobre 2026.
- Planifiez une mise à niveau rapide. Suivez la page d’enquête de Tailscale, les bulletins de sécurité et le journal des modifications pour obtenir une version numérotée, puis testez et déployez le correctif pris en charge sur chaque client concerné.
Le commutateur de transfert est la mesure immédiate la plus efficace décrite par Tailscale, car il supprime la fonctionnalité impliquée dans le chemin via socket Unix signalé. Même s’il risque de perturber des tunnels légitimes, il est difficile de justifier le maintien du transfert sur des hôtes sensibles, sauf si vous pouvez identifier la charge de travail qui l’exige.
Les opérateurs de headscale sont confrontés à un cas particulier différent. L’auteur de Tailworm a indiqué le 25 octobre 2026 que headscale 0.29.5 ne disposait pas d’un contrôle de stratégie permettant de désactiver le transfert, ce qui pouvait rendre les autorisations SSH plus larges que les règles Tailscale hébergées équivalentes. Les administrateurs devraient envisager des restrictions SSH au niveau de l’hôte ou supprimer temporairement les autorisations concernées tout en confirmant la remédiation en amont.
Que doivent surveiller les défenseurs pendant l’attente des correctifs ?
Les défenseurs doivent surveiller les modifications des stratégies Tailscale SSH, toute activité de transfert inattendue, l’accès aux sockets Unix privilégiés, l’inscription de nouveaux nœuds et les connexions inhabituelles entre les hôtes accessibles selon la stratégie. Comme Tailworm nécessite une accessibilité autorisée, les preuves sont plus susceptibles d’apparaître dans les journaux d’identité, de point de terminaison, de daemon, de Docker et du plan de contrôle qu’au périmètre Internet.
Commencez par l’identité source. Déterminez quel utilisateur ou appareil a initié la session, quelle destination et quel compte local la règle SSH autorisait, et si cette source avait une raison opérationnelle légitime de se connecter. Inspectez ensuite la destination afin de détecter l’accès aux sockets, l’activité Docker, les redémarrages du daemon, les lectures d’identifiants et les nouveaux chemins SSH sortants.
Un piège courant consiste à vérifier uniquement les événements d’authentification Tailscale. Une authentification réussie peut sembler parfaitement normale, car l’abus signalé survient après l’autorisation. La corrélation est essentielle : placez les enregistrements de connexion Tailscale à côté des journaux d’audit du système d’exploitation, des événements du moteur de conteneurs et de l’historique des inscriptions sur la même chronologie.
Conservez les preuves avant de reconstruire un hôte suspect. Une machine compromise peut contenir du matériel d’inscription réutilisable ou des identifiants affectant d’autres nœuds ; l’isolement seul peut donc ne pas fermer toutes les voies. Renouvelez les secrets exposés, révoquez les appareils inutiles et recalculez l’accessibilité depuis chaque identité concernée.
Questions fréquemment posées
Tailworm peut-il être exploité depuis l’Internet public ?
Tailworm a été signalé le 25 octobre 2026 comme un problème postérieur à l’autorisation, et non comme un exploit accessible depuis l’Internet public sans authentification. Un attaquant doit d’abord prendre le contrôle d’un appareil ou d’une identité que la stratégie Tailscale autorise à atteindre la destination via Tailscale SSH.
Le mode de vérification de Tailscale corrige-t-il l’escalade de privilèges ?
Le mode de vérification de Tailscale ne corrige pas la défaillance de la séparation des privilèges signalée. Selon la documentation de Tailscale de 2026, le mode de vérification ajoute une réauthentification périodique, normalement valide pendant 12 heures ou pendant une période définie par l’administrateur.
Les administrateurs doivent-ils désactiver complètement Tailscale SSH ?
Tailscale n’a pas recommandé l’arrêt universel de Tailscale SSH le 25 octobre 2026. Les administrateurs doivent désactiver les transferts inutiles, restreindre l’accessibilité selon les stratégies et envisager de suspendre Tailscale SSH sur les systèmes particulièrement sensibles jusqu’à la disponibilité d’une version corrective prise en charge.
Un CVE a-t-il été attribué aux problèmes liés à Tailworm ?
Aucun CVE spécifique à Tailworm n’était visible sur la page publique des bulletins de sécurité de Tailscale lors de sa consultation le 27 octobre 2026. L’absence de CVE ne résout pas le risque signalé ; les organisations doivent suivre les mises à jour de l’enquête du fournisseur et les notes de version numérotées.