Los mejores gestores de contraseñas en 2027: comparación de seguridad y facilidad de uso
Los mejores gestores de contraseñas en 2027: comparación de seguridad y facilidad de uso
El mejor gestor de contraseñas para 2027 no puede verificarse antes de 2027, pero las pruebas publicadas en 2026 apuntan a tres opciones sólidas: 1Password para una protección de cuentas por capas, Bitwarden por su relación calidad-precio y transparencia de código abierto, y Dashlane para familias numerosas. Un gestor de contraseñas es un software que cifra, almacena y rellena las credenciales de inicio de sesión para que puedas utilizar una contraseña única

Las mejores plataformas de gestión de identidades y accesos para pymes

Las mejores plataformas de gestión de identidades y accesos para pymes

Las mejores soluciones de IAM para pymes en 2026 son Microsoft Entra ID, Okta Workforce Identity, OneLogin y JumpCloud, pero ninguna plataforma es la mejor para todas las empresas. Las empresas centradas en Microsoft deberían empezar por Entra ID, los equipos preocupados por el presupuesto deberían analizar OneLogin, las organizaciones con una fuerte dependencia de la automatización pueden preferir Okta y las empresas que gestionan las identidades junto con los dispositivos deberían considerar JumpCloud. Identidad y acceso

El fallo de Brotli en HTTP2Shell puede provocar la ejecución remota de código

El fallo de Brotli en HTTP2Shell puede provocar la ejecución remota de código

HTTP2Shell es un problema de seguridad que afecta a varios ecosistemas y está causado por CVE-2026-111497, una escritura fuera de límites en el decodificador Brotli de Google. Los datos comprimidos malformados pueden corromper la memoria del proceso y provocar potencialmente la divulgación de información, una denegación de servicio o la ejecución remota de código. Los sistemas necesitan código Brotli actualizado allí donde las aplicaciones integren, incluyan o enlacen estáticamente el decodificador; actualizar únicamente la biblioteca del sistema operativo

Las mejores soluciones de copia de seguridad y recuperación frente al ransomware

Las mejores soluciones de copia de seguridad y recuperación frente al ransomware

Las mejores soluciones de backup frente al ransomware en 2026 son Veeam, Rubrik, Cohesity, Commvault, Druva y AWS Backup. Todas pueden proteger los puntos de recuperación frente a su eliminación o alteración, pero la elección adecuada depende de tus cargas de trabajo, el modelo de implementación y el objetivo de tiempo de recuperación probado. La inmutabilidad es importante; una restauración verificada y aislada lo es aún más. ¿Qué deberían hacer realmente las soluciones de backup frente al ransomware? Un ransomware eficaz

El riesgo de seguridad olvidado: por qué la retirada de activos de TI debe formar parte de tu estrategia de ciberseguridad

El riesgo de seguridad olvidado: por qué la retirada de activos de TI debe formar parte de tu estrategia de ciberseguridad

Los presupuestos de seguridad tienden a seguir los datos mientras están en movimiento: cortafuegos, detección en endpoints, controles de identidad y herramientas de seguridad de la nube. Se presta mucha menos atención al momento en que un portátil, servidor o cabina de almacenamiento deja de estar operativo. Sin embargo, una unidad retirada contiene los mismos registros de clientes, credenciales y propiedad intelectual que tenía el día antes de desconectarla.

Retirada de confianza de eMudhra SSL: corrige los sitios antes del 27 de octubre

Retirada de confianza de eMudhra SSL: corrige los sitios antes del 27 de octubre

La retirada de confianza del certificado SSL de eMudhra requiere que los operadores sustituyan cualquier cadena de certificados que termine en emSign ECC Root CA – G3. Google programó la retirada en Chrome para la mañana del 27 de octubre de 2026, hora del Pacífico, mientras que Apple comenzó a bloquear la raíz el 23 de octubre de 2026. Compruebe todos los endpoints TLS públicos e instale una cadena bajo una autoridad de confianza

953 tiendas de Magento afectadas por un malware que evade los escáneres

953 tiendas de Magento afectadas por un malware que evade los escáneres

La campaña de malware de Magento comprometió 953 tiendas online entre julio de 2025 y octubre de 2026, según la investigación de Sansec del 24 de octubre de 2026. El JavaScript inyectado identifica la huella digital de los visitantes y puede ocultar su carga útil a los escáneres automatizados, por lo que un análisis limpio no demuestra que una tienda sea segura. Los comerciantes deberían auditar el contenido de la base de datos del CMS, el acceso de los administradores, las integraciones de API y el servidor

Los archivos AGENTS.md maliciosos pueden secuestrar agentes de programación con IA

Los fallos de Tailscale SSH pueden convertir un host en acceso root

La vulnerabilidad de Tailscale SSH divulgada como «Tailworm» puede permitir que una sesión autorizada que no sea root supere sus permisos locales de Unix y llegue potencialmente a servicios propiedad de root. Se trata de un problema de escalada de privilegios y movimiento lateral posterior a la autorización, no de acceso no autenticado desde internet pública. Hasta que estén disponibles las versiones corregidas, restrinja la política de SSH, desactive el reenvío innecesario y aísle los sistemas privilegiados. ¿Cuál es el

Escáneres de vulnerabilidades recomendados para aplicaciones web

Escáneres de vulnerabilidades recomendados para aplicaciones web

Un escáner de vulnerabilidades web debe adaptarse a lo que necesites inspeccionar: una aplicación en ejecución, código fuente o ambas cosas. En 2026, ZAP es el punto de partida gratuito más sólido para DAST, Burp Suite DAST es adecuado para el análisis empresarial gestionado y GitLab combina las pruebas de seguridad con su plataforma de desarrollo. Semgrep Community Edition y CodeQL complementan estos productos al detectar problemas a nivel de código

Los mejores servicios VPN para la privacidad y el trabajo remoto

Los mejores servicios VPN para la privacidad y el trabajo remoto

La mejor VPN para la mayoría de las personas en 2026 es Proton VPN por su privacidad auditada de forma independiente, mientras que Surfshark lidera la puntuación general de velocidad de Comparitech y Mullvad ofrece las tarifas centradas en la privacidad más sencillas. Los equipos de trabajo remoto deberían considerar Proton VPN for Business o NordLayer en lugar de una suscripción para consumidores, porque la administración centralizada es tan importante como el cifrado. ¿Cuál es la

Atlassian CVE-2026-21589 está siendo objeto de un ataque activo

Atlassian CVE-2026-21589 está siendo objeto de un ataque activo

CVE-2026-21589 es una vulnerabilidad crítica de Atlassian objeto de ataques activos contra productos autogestionados. Los administradores deben aplicar inmediatamente los parches a cada nodo y réplica, aislar los sistemas que aún no puedan actualizarse, inspeccionar los registros de acceso y considerar comprometidas las credenciales de Crowd expuestas. Atlassian divulgó el fallo de acceso a archivos sin autenticación el 5 de octubre de 2026, con una puntuación CVSS 4.0 de 9,3. Qué

El malware PoeLLM ha infectado más de 3400 servidores de IA

El malware PoeLLM ha infectado más de 3400 servidores de IA

Según Lumen Black Lotus Labs y fuentes independientes, el malware PoeLLM había comprometido más de 3.400 servidores hasta el 7 de octubre de 2026. La campaña activa Canto Incognito tiene como objetivo servicios expuestos, incluidos LiteLLM, Ollama, Gotenberg y Gitea; después instala mineros de criptomonedas y reutiliza los hosts infectados para buscar más víctimas. Los operadores deben restringir la exposición, aplicar parches a los servicios y

Vulnerabilidades de día cero de AhsayCBS afectan a servidores de copias de seguridad sin solución

Vulnerabilidades de día cero de AhsayCBS afectan a servidores de copias de seguridad sin solución

Las vulnerabilidades de AhsayCBS requieren una acción inmediata por parte de los administradores de copias de seguridad y los proveedores de servicios gestionados. AhsayCBS 10.3.4.0 sigue expuesto; Ahsay indicó a los partners de la versión 10 el 10 de octubre de 2026 que instalaran el hotfix 10.3.4.45 y reiniciaran el sistema. Restrinja ahora la interfaz de administración, busque webshells y mineros camuflados, y reconstruya un servidor a partir de copias de seguridad fiables si se detecta una intrusión. Qué

Anuncios falsos de Claude explotan las redirecciones de Google y Bing

Anuncios falsos de Claude explotan las redirecciones de Google y Bing

El ataque Claude ClickFix utilizó un resultado patrocinado de Google que mostraba una dirección de Bing de confianza, pero llevaba a los usuarios de macOS a un instalador falso de Claude. Documentado por Push Security y BleepingComputer el 9 de octubre de 2026, la página mostraba el comando de instalación real de Anthropic, mientras que su botón Copiar colocaba un comando diferente en el portapapeles. El archivo descargado final

AgentCorruption: cómo un agente de AWS expuso a otros

AgentCorruption: cómo un agente de AWS expuso a otros

La investigación de AgentCorruption AWS mostró cómo un agente de Amazon Bedrock AgentCore expuesto podía revelar credenciales temporales de roles y abrir vías de acceso a agentes vecinos en la misma cuenta y región de AWS. Publicada por Zenity Labs el 8 de octubre de 2026, el ataque controlado se basó en herramientas con capacidad de red y permisos de IAM excesivos. No se trató de una brecha de seguridad que afectara a todo AWS, y

ARTEX AI y Claude utilizados en ataques contra bancos coreanos

ARTEX AI y Claude utilizados en ataques contra bancos coreanos

Según CrowdStrike, los ciberataques de ARTEX AI tuvieron como objetivo organizaciones financieras surcoreanas en septiembre y octubre de 2026. Los registros expuestos mostraron que un atacante utilizó ARTEX, sesiones de Claude Code, proxies y varios modelos de lenguaje de gran tamaño para respaldar actividades de extracción de datos. Las pruebas documentan flujos de trabajo de intrusión asistidos por IA, pero no muestran que el Claude de Anthropic se viera comprometido ni identifican a un

GitLab CVE-2026-97229: Corrija ahora la RCE crítica

GitLab CVE-2026-97229: Corrija ahora la RCE crítica

CVE-2026-97229 es una vulnerabilidad crítica de GitLab que puede permitir la ejecución remota de código sin autenticación mediante una expresión regular diseñada específicamente en la configuración de CI/CD. Los administradores de instancias autogestionadas que ejecuten las versiones afectadas 19.2, 19.3 o 19.4 de GitLab deben instalar, respectivamente, las versiones 19.2.8, 19.3.5 o 19.4.2. GitLab.com ya había sido parcheado cuando GitLab divulgó el fallo el 12 de octubre de 2026. ¿Qué es CVE-2026-97229?

La vulnerabilidad CSRF de Elementor puede crear administradores WordPress malintencionados

La vulnerabilidad CSRF de Elementor puede crear administradores WordPress malintencionados

La vulnerabilidad CSRF de Elementor afecta a Elementor Website Builder 4.3.0 y 4.3.1 y puede permitir que un atacante cree un administrador de WordPress fraudulento después de que un administrador que haya iniciado sesión abra un enlace manipulado. Elementor solucionó la vulnerabilidad CVE-2026-62062 en la versión 4.3.2 el 24 de septiembre de 2026. La falsificación de solicitudes entre sitios, o CSRF, es un ataque que hace que un navegador autenticado realice una acción

Los mejores gestores de contraseñas de 2026: probados en seguridad y usabilidad

descubre los mejores gestores de contraseñas de 2026, rigurosamente probados por su máxima seguridad y sus funciones fáciles de usar para mantener tus cuentas seguras y accesibles.

Los mejores gestores de contraseñas de 2026 probados en seguridad y facilidad de uso La siguiente historia de una brecha suele empezar con algo aburrido: una contraseña reutilizada, unas credenciales antiguas, un inicio de sesión guardado en el lugar equivocado. Eso quedó dolorosamente claro a mediados de 2025, cuando los atacantes utilizaron credenciales robadas de Snowflake para comprometer a 165 empresas, con nombres como Ticketmaster, Santander y AT&T atrapados
Poper Blocker expone el riesgo de confianza de Chrome Web Store Principal

Poper Blocker expone el riesgo de confianza de Chrome Web Store Principal

Las acusaciones de spyware contra Poper Blocker demuestran que las insignias, las valoraciones y el número de usuarios de Chrome Web Store no son garantías de seguridad. El 28 de septiembre de 2026, Bay Area Labs informó de que había observado que la extensión transmitía las URL visitadas completas, los referentes, los identificadores del navegador y las interacciones con los principales servicios de IA. Poper Blocker seguía apareciendo en el listado el 1 de octubre de 2026, con 2 millones de usuarios y una insignia de Destacado

Vulnerabilidad de JFrog Artifactory: parchea y busca puertas traseras

Vulnerabilidad de JFrog Artifactory: parchea y busca puertas traseras

La vulnerabilidad de JFrog Artifactory requiere algo más que una actualización de software. Actualice cada instancia autohospedada a una versión corregida y, a continuación, asuma que los atacantes ya pueden haber acuñado tokens de administrador. Revoque las credenciales sospechosas, inspeccione los administradores, las claves SSH y los plugins de Groovy, rote las claves de clúster expuestas y verifique los artefactos almacenados con registros de confianza. Se documentó una explotación activa en agosto y

Por qué la verificación de la seguridad física es ahora un imperativo de ciberseguridad

Por qué la verificación de la seguridad física es ahora un imperativo de ciberseguridad

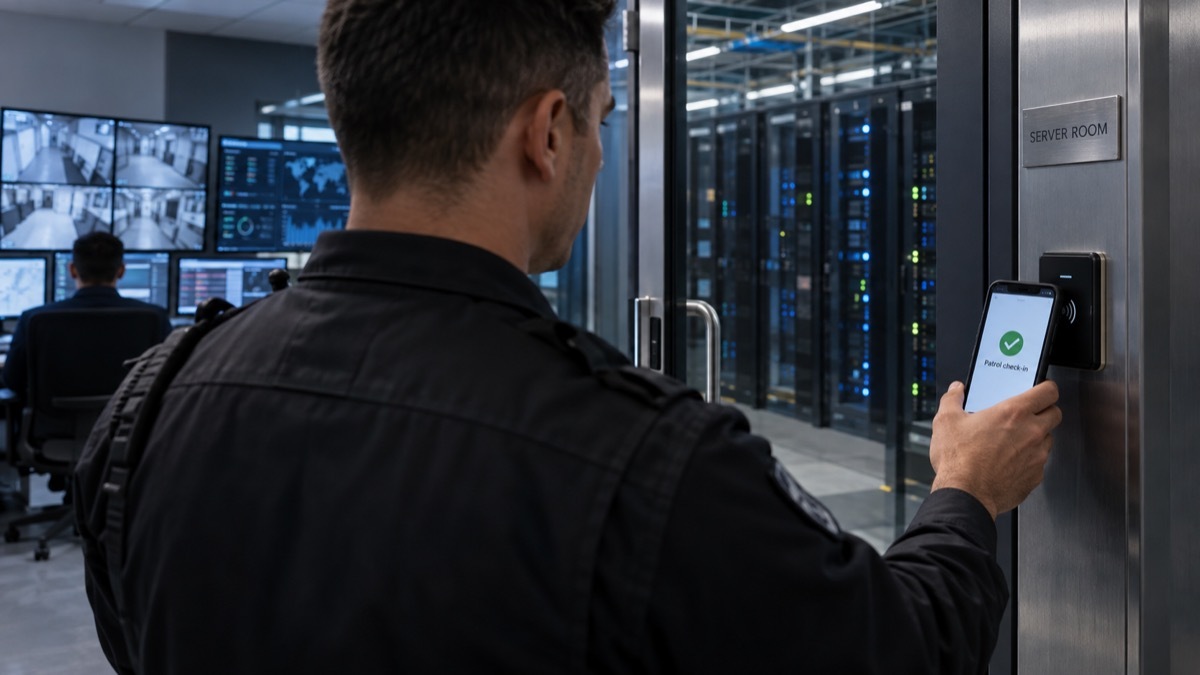
La mayoría de los equipos de ciberseguridad asumen que sus sistemas de detección de amenazas capturan todo lo que importa. Supervisan el tráfico de red, la actividad de los endpoints y los registros de acceso. Pero pasan por alto algo fundamental: no tienen visibilidad sobre si alguien verificó realmente que un vigilante de seguridad estuviera físicamente presente en una ubicación crítica cuando afirmó estar allí. Sistemas que permiten

La gobernanza de la IA está pasando de la política a los controles en tiempo de ejecución

La gobernanza de la IA está pasando de la política a los controles en tiempo de ejecución

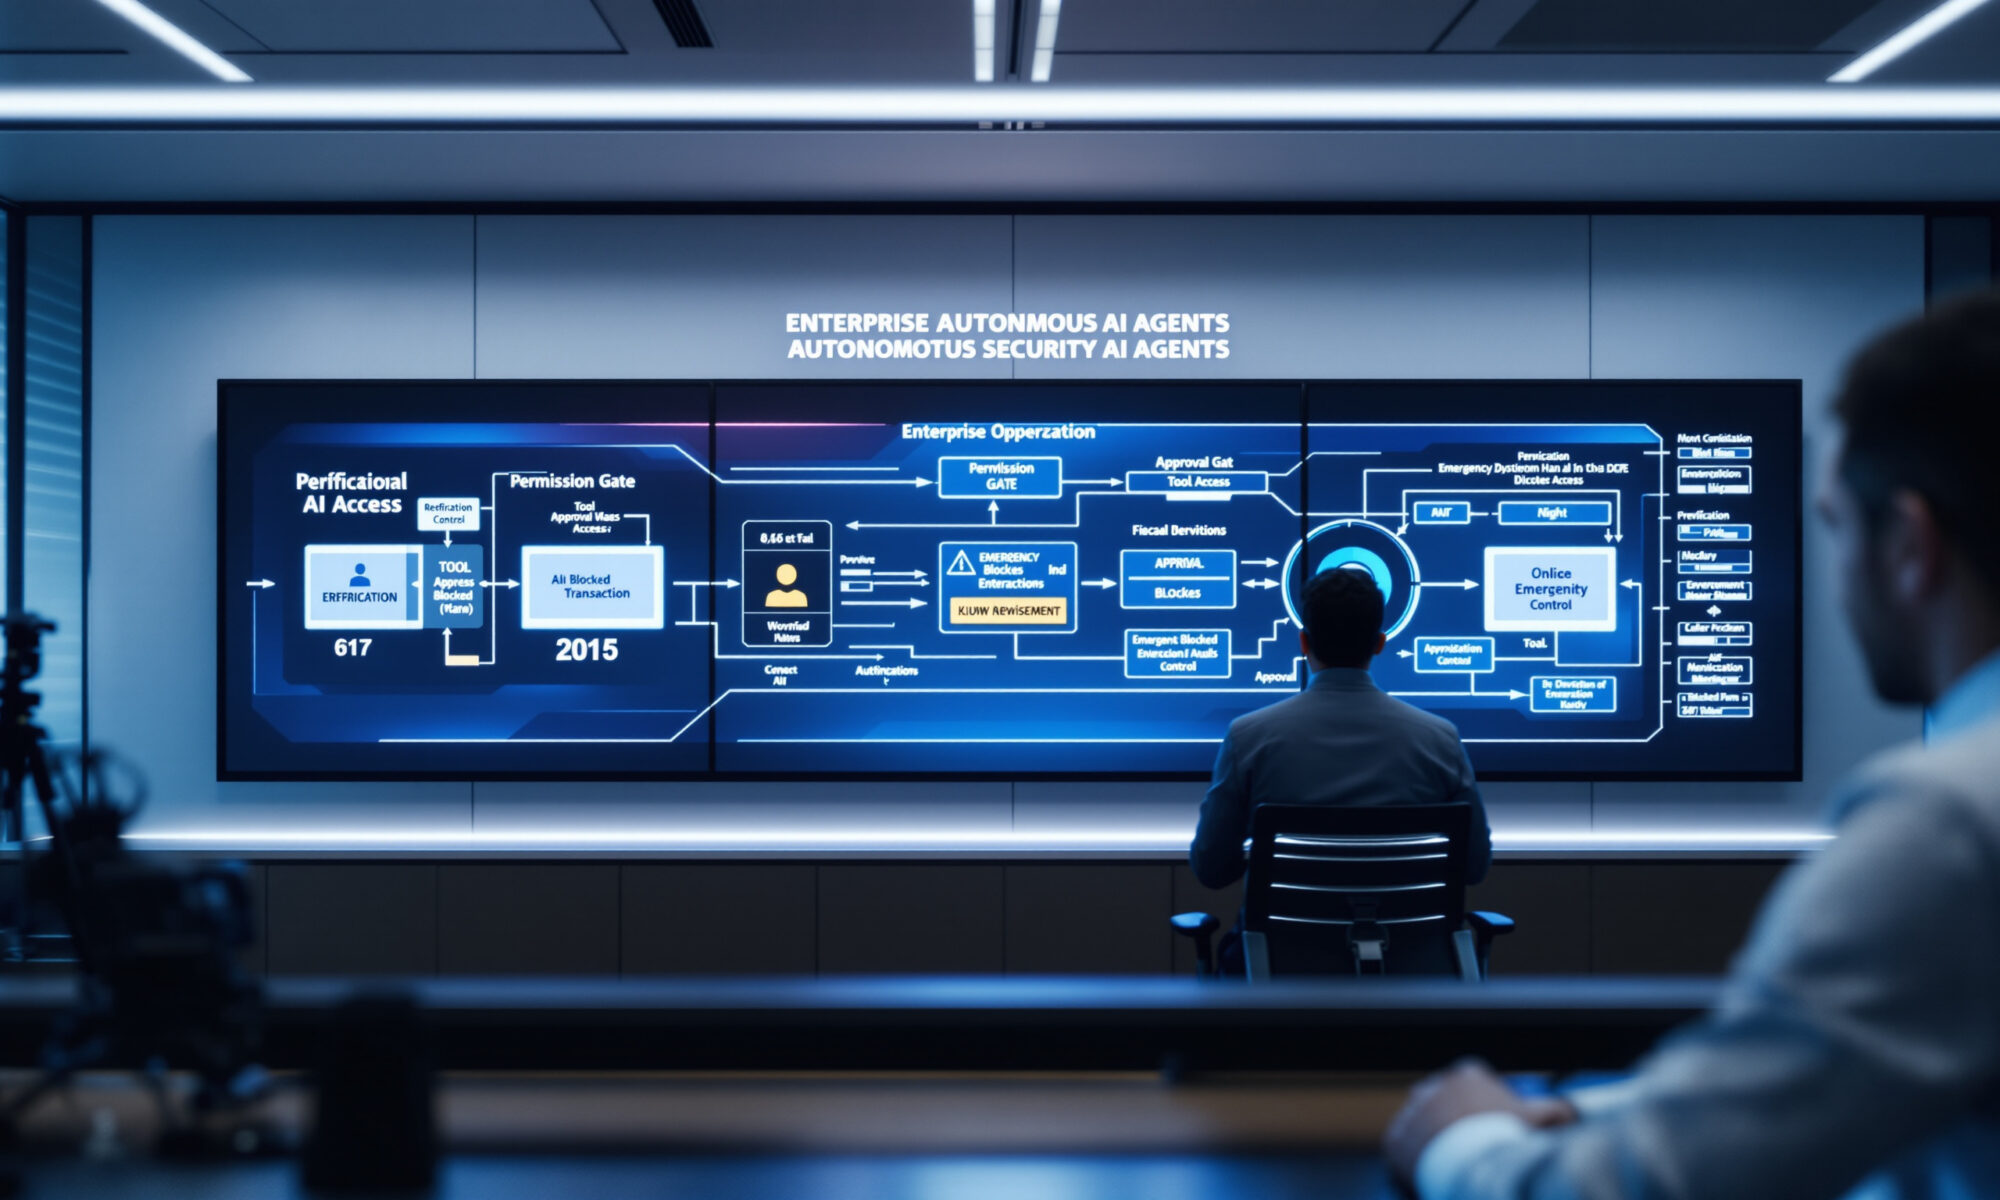
La gobernanza de la IA está pasando de la política al tiempo de ejecución porque los agentes autónomos pueden realizar acciones trascendentales entre las revisiones de cumplimiento programadas. Una gobernanza eficaz ahora verifica la identidad, los permisos, las herramientas, el alcance de los datos y el estado de aprobación antes de cada acción; después registra el resultado y preserva una forma probada de detener al agente. Los prompts siguen guiando el comportamiento. No pueden servir como

Vulnerabilidad de GitLab CVE-2026-85706: fallo CVSS 10 explotado activamente

Vulnerabilidad de GitLab: riesgo de la cadena de suministro CVSS 10 explicado

La vulnerabilidad de GitLab registrada como CVE-2026-85706 permite que un atacante no autenticado lea archivos arbitrarios del servidor en determinadas condiciones. Recibió una puntuación CVSS 3.1 de 10.0, estaba siendo explotada activamente a fecha de 11 de septiembre de 2026 y puede exponer secretos que conduzcan desde GitLab a sistemas de CI/CD y producción. Los administradores autogestionados deben actualizar a GitLab 19.1.8, 19.2.6 o

Magento StyleSmuggler de día cero: qué deben hacer las tiendas

Magento StyleSmuggler de día cero: qué deben hacer las tiendas

Magento StyleSmuggler es un zero-day de Adobe Commerce y Magento Open Source explotado activamente. Adobe lo identifica como CVE-2026-75650, una vulnerabilidad crítica de ejecución de código sin autenticación con una puntuación CVSS de 10.0. Si gestionas una tienda afectada, aplica ahora el hotfix VULN-39341 de Adobe, rota las claves de cifrado y las credenciales, y luego busca mecanismos de persistencia. Aplicar el parche por sí solo puede cerrar la brecha, pero

La vulnerabilidad SAP OVERPASS puede dar a los atacantes acceso de administrador

La vulnerabilidad SAP OVERPASS puede dar a los atacantes acceso de administrador

La vulnerabilidad SAP OVERPASS es CVE-2026-44756, un fallo crítico de procesamiento de SAP Extended Passport corregido por la SAP Security Note 3747649 el 8 de septiembre de 2026. SAP la calificó con una puntuación CVSS de 10.0. Si se explota, puede permitir que un atacante no autenticado alcance código a nivel de kernel antes del inicio de sesión y, según Onapsis, ejecutar comandos del sistema operativo en la cuenta del propietario o administrador de la instalación de SAP

Microsoft Patch Tuesday bate un récord: qué corregir primero

Microsoft Patch Tuesday bate un récord: qué corregir primero

El Patch Tuesday de septiembre de 2026 es una publicación de Microsoft de escala récord, pero tu primer paso es simple: aplica los parches para las dos vulnerabilidades zero-day explotadas, CVE-2026-81963 y CVE-2026-85880. Después, pasa a los servidores expuestos a internet y a los posibles fallos de ejecución remota de código que puedan propagarse como un gusano, especialmente Exchange Server y Remote Desktop Services. No vayas primero a por el CVE con el número más alto. Ve a por el riesgo alcanzable. Patch Tuesday de septiembre de 2026: por qué

Cómo el secuestro de BGP puede corromper las actualizaciones de software

Cómo el secuestro de BGP puede corromper las actualizaciones de software

Un ataque de secuestro de BGP puede envenenar las actualizaciones de software cuando los atacantes redirigen el tráfico IP de un servidor de actualizaciones, obtienen una cobertura TLS creíble y sirven un paquete modificado a clientes que no verifican artefactos firmados. El incidente de Virtualizor de agosto de 2026 mostró claramente la cadena: primero el control del enrutamiento, segundo la validación del certificado, tercero el compromiso de la actualización. HTTPS ayudó menos de lo que muchos

Los repositorios Git maliciosos pueden secuestrar a los agentes de codificación de IA

Los repositorios Git maliciosos pueden secuestrar a los agentes de codificación de IA

La seguridad de los agentes de codificación con IA ha cambiado el riesgo de clonar un repositorio desconocido. Un repo ya no es solo código fuente cuando un agente puede leer instrucciones, cargar configuraciones, ejecutar Bash, instalar paquetes y enviar commits. Trata los proyectos de Git no fiables como software ejecutable: aíslalos, desactiva los permisos amplios, fija versiones de agente y nunca expongas secretos de producción a

Cómo un secuestro de BGP convirtió las actualizaciones de software en maliciosas

Cómo un secuestro de BGP convirtió las actualizaciones de software en maliciosas

Un ataque de secuestro de BGP redirigió el tráfico de actualización de Softaculous y Virtualizor a un servidor controlado por un atacante entre el 28 de agosto y el 30 de agosto de 2026, lo que permitió que paquetes maliciosos de Virtualizor llegaran a un puñado de instalaciones. La breve lección es incómoda: HTTPS puede demostrar que estás hablando con un dominio solo si el enrutamiento y la emisión de certificados no se han manipulado antes. Sistemas de actualización

ES